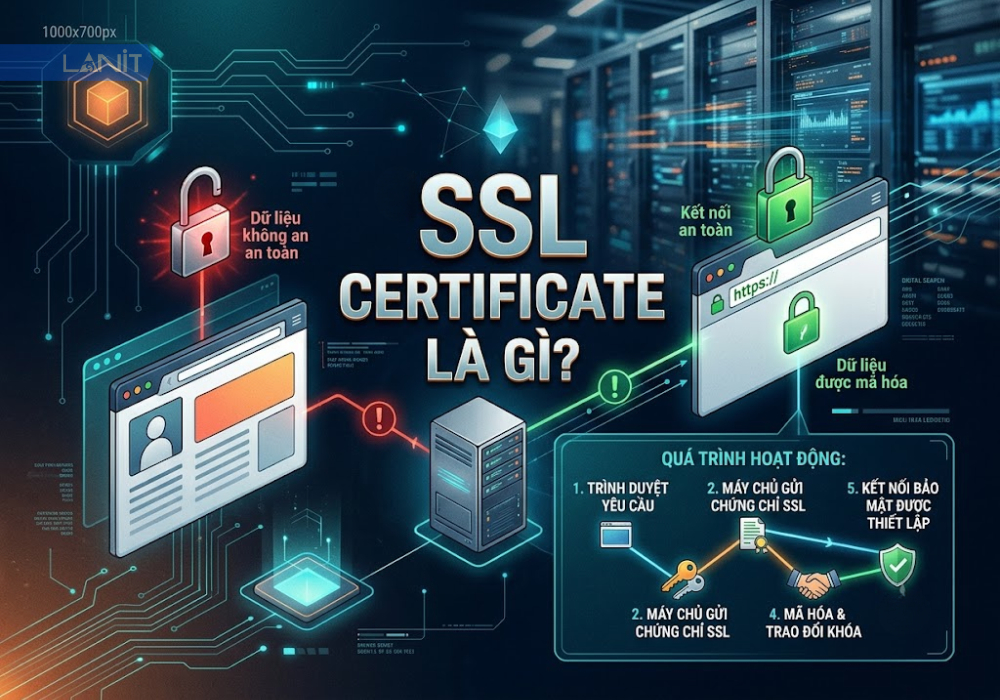
SSL certificate (chứng chỉ SSL) giúp xác thực danh tính website và thiết lập kết nối được mã hóa giữa trình duyệt với máy chủ thông qua HTTPS. Khi triển khai đúng cách, chứng chỉ SSL giúp bảo vệ dữ liệu trong quá trình truyền tải, hạn chế nguy cơ bị nghe lén hoặc chỉnh sửa trên đường truyền. Bài viết dưới đây giải thích SSL certificate là gì, cách chọn chứng chỉ phù hợp, các giải pháp SSL certificate free và hướng dẫn cài đặt trên VPS hoặc Cloud Server.
SSL certificate là gì?
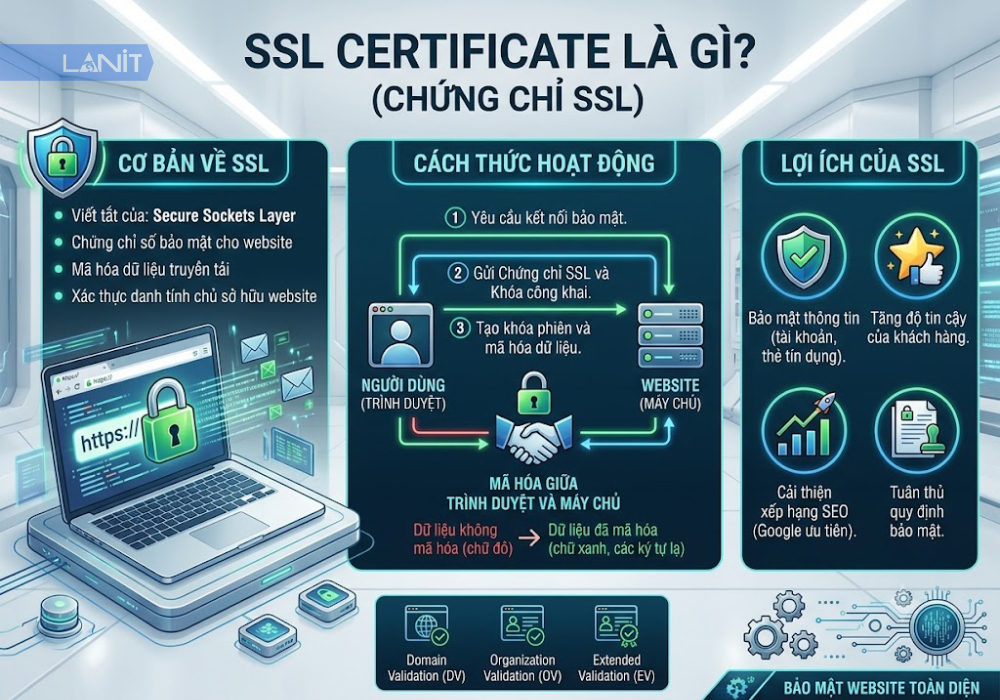
SSL certificate là chứng chỉ số được máy chủ web sử dụng để xác thực danh tính tên miền và hỗ trợ thiết lập kết nối HTTPS an toàn với trình duyệt. Chứng chỉ chứa các thông tin như tên miền được bảo vệ, đơn vị cấp chứng chỉ, thời hạn hiệu lực và khóa công khai.
SSL (Secure Sockets Layer) là giao thức cũ đã được thay thế bởi TLS (Transport Layer Security). Các website hiện nay sử dụng TLS để bảo vệ kết nối, nhưng thuật ngữ SSL certificate vẫn được dùng phổ biến trên thị trường. Vì vậy, khi nhắc đến chứng chỉ SSL trong bài viết này, nội dung được hiểu là chứng chỉ SSL/TLS dùng cho HTTPS.
HTTPS là phiên bản HTTP hoạt động trên kết nối được bảo vệ bằng TLS. Tuy nhiên, có chứng chỉ SSL không đồng nghĩa website được bảo vệ toàn diện trước mọi cuộc tấn công. Chủ website vẫn cần cập nhật phần mềm, kiểm soát quyền truy cập và bảo vệ dữ liệu trên máy chủ.
Chứng chỉ SSL hoạt động như thế nào?
Khi người dùng truy cập một website HTTPS, trình duyệt và máy chủ thực hiện quá trình thiết lập kết nối TLS. Trong quá trình này, trình duyệt kiểm tra chứng chỉ, bao gồm tên miền có khớp với địa chỉ đang truy cập hay không, chứng chỉ còn hiệu lực không và chuỗi chứng chỉ có được xác thực bởi tổ chức cấp chứng chỉ (CA) đáng tin cậy hay không.
Nếu các bước xác minh thành công, trình duyệt và máy chủ thiết lập các khóa phiên để mã hóa dữ liệu trao đổi. Nhờ đó, thông tin đăng nhập, dữ liệu biểu mẫu và những nội dung truyền qua kết nối được bảo vệ tốt hơn trước nguy cơ bị đọc hoặc sửa đổi trên đường truyền.
CA (Certificate Authority) là tổ chức cấp và xác thực chứng chỉ theo quy trình tương ứng. Chứng chỉ website thường được xác thực thông qua một chuỗi gồm chứng chỉ website và chứng chỉ trung gian dẫn đến chứng chỉ gốc đáng tin cậy. Nếu máy chủ cấu hình thiếu chứng chỉ trung gian hoặc sử dụng chứng chỉ không khớp với tên miền, trình duyệt có thể hiển thị cảnh báo bảo mật.
Vì sao website cần SSL certificate?
SSL certificate cần thiết với hầu hết website hiện nay, đặc biệt là những trang có tài khoản người dùng, biểu mẫu liên hệ hoặc chức năng thanh toán. Các lợi ích chính gồm:
- Mã hóa dữ liệu truyền tải: Giảm nguy cơ thông tin đăng nhập, dữ liệu cá nhân và nội dung giao dịch bị nghe lén hoặc chỉnh sửa khi truyền qua mạng.
- Tăng độ tin cậy khi truy cập: HTTPS giúp website tránh các cảnh báo thường gặp trên trình duyệt đối với kết nối HTTP không được mã hóa.
- Hỗ trợ yêu cầu bảo mật: Website xử lý dữ liệu thanh toán cần đáp ứng các yêu cầu bảo mật tương ứng, trong đó có yêu cầu bảo vệ dữ liệu thẻ khi truyền qua mạng theo PCI DSS.
- Hỗ trợ SEO: HTTPS là một tín hiệu xếp hạng của Google, nhưng không thay thế chất lượng nội dung, trải nghiệm người dùng hay các yếu tố SEO khác.
Lưu ý, chứng chỉ SSL chỉ bảo vệ kết nối và xác thực theo loại chứng chỉ được cấp. HTTPS không tự chứng minh website là hợp pháp, không ngăn được mọi loại mã độc và cũng không thay thế các biện pháp bảo mật ứng dụng.
Các loại SSL certificate phổ biến
SSL certificate có thể được phân loại theo hai tiêu chí độc lập: mức độ xác thực và phạm vi tên miền được bảo vệ. Hiểu rõ hai tiêu chí này giúp bạn chọn chứng chỉ đúng nhu cầu thay vì chỉ dựa vào giá bán.
1. Phân loại theo mức xác thực: DV, OV và EV
- DV (Domain Validation) là chứng chỉ xác thực quyền kiểm soát tên miền. CA kiểm tra người yêu cầu có quyền kiểm soát tên miền thông qua phương thức xác minh được hỗ trợ. DV thường được cấp nhanh, chi phí thấp và phù hợp với blog, website cá nhân, landing page hoặc nhiều website doanh nghiệp không có yêu cầu xác minh tổ chức.
- OV (Organization Validation) yêu cầu CA xác minh thêm thông tin của tổ chức đứng sau website, chẳng hạn tên pháp lý và các thông tin liên quan. Loại chứng chỉ này phù hợp khi doanh nghiệp cần chứng minh danh tính tổ chức hoặc phải đáp ứng yêu cầu từ đối tác, quy trình mua sắm hay chính sách nội bộ.
- EV (Extended Validation) có quy trình xác minh danh tính tổ chức nghiêm ngặt hơn. Tuy nhiên, không nên chọn EV chỉ vì kỳ vọng trình duyệt sẽ hiển thị thanh địa chỉ xanh hoặc tên doanh nghiệp nổi bật. Giá trị của EV phụ thuộc vào nhu cầu xác minh và yêu cầu cụ thể của tổ chức sử dụng.
Về khả năng mã hóa, không nên mặc định chứng chỉ OV hoặc EV an toàn hơn DV chỉ vì giá cao hơn. Sự khác biệt chính giữa các loại này nằm ở mức độ xác minh danh tính, không phải việc chứng chỉ đắt tiền tự động tạo ra kết nối mã hóa mạnh hơn.
2. Phân loại theo phạm vi tên miền: Single, Wildcard và Multi-domain
- Single Domain bảo vệ một tên miền theo phạm vi được ghi trong chứng chỉ. Nếu cần bảo vệ cả example.com và www.example.com, hãy kiểm tra để bảo đảm cả hai tên miền đều nằm trong danh sách tên miền được chứng chỉ hỗ trợ.
- Wildcard bảo vệ tên miền gốc và các tên miền con theo phạm vi cấu hình, thường dùng ký tự đại diện như *.example.com. Ví dụ, Wildcard có thể bảo vệ blog.example.com và shop.example.com, nhưng không mặc nhiên bao phủ dev.shop.example.com. Cần kiểm tra chính xác phạm vi tên miền trước khi mua.
- Multi-domain (SAN) cho phép một chứng chỉ bảo vệ nhiều tên miền được liệt kê trong chứng chỉ. Loại này phù hợp với tổ chức quản lý nhiều website hoặc tên miền trên cùng hệ thống. Khi sử dụng, cần theo dõi danh sách tên miền và đánh giá ảnh hưởng nếu chứng chỉ hoặc khóa riêng gặp sự cố.
Nên chọn loại SSL certificate nào?
Để chọn đúng chứng chỉ, hãy xác định hai yếu tố: website cần xác minh quyền kiểm soát tên miền hay cần xác minh danh tính tổ chức, và chứng chỉ phải bảo vệ một hay nhiều tên miền.
| Nhu cầu sử dụng | Loại chứng chỉ có thể cân nhắc | Lưu ý |
| Blog, website cá nhân, landing page | DV Single | Phù hợp nếu chỉ cần HTTPS và xác minh tên miền |
| Website doanh nghiệp | DV hoặc OV Single | Chọn OV khi cần xác minh danh tính tổ chức |
| Website thương mại điện tử | DV hoặc OV; Single hoặc Wildcard tùy kiến trúc | Xem xét yêu cầu của đối tác, quy định áp dụng và phạm vi tên miền |
| Hệ thống có nhiều subdomain | Wildcard hoặc SAN | Kiểm tra số lượng và cấp subdomain cần bảo vệ |
| Nhiều tên miền độc lập | Multi-domain (SAN) | Xác nhận tất cả tên miền cần dùng đều được đưa vào chứng chỉ |
Thời gian cấp chứng chỉ phụ thuộc loại xác thực, phương thức xác minh và quy trình của từng CA. DV thường nhanh hơn OV và EV do ít bước xác minh tổ chức hơn.
Với website nhỏ hoặc website doanh nghiệp không có yêu cầu đặc biệt, DV thường là lựa chọn hợp lý. Nếu cần thể hiện thông tin tổ chức đã được xác minh, hãy cân nhắc OV. EV chỉ nên được lựa chọn khi lợi ích xác minh đáp ứng yêu cầu thực tế của doanh nghiệp, đối tác hoặc quy định liên quan.
SSL certificate free có an toàn không? So sánh SSL miễn phí và trả phí
SSL certificate free là chứng chỉ SSL được cấp mà không thu phí chứng chỉ. Một lựa chọn phổ biến là Let’s Encrypt, tổ chức cung cấp chứng chỉ TLS miễn phí và hỗ trợ quy trình cấp, gia hạn tự động thông qua giao thức ACME.
Chứng chỉ miễn phí không đồng nghĩa với mã hóa kém an toàn. Với cấu hình TLS phù hợp, chứng chỉ DV miễn phí có thể bảo vệ kết nối HTTPS như chứng chỉ DV trả phí. Khác biệt chính thường nằm ở mức xác thực, dịch vụ hỗ trợ, chính sách bảo hành và cách quản lý chứng chỉ.
| Tiêu chí | Let’s Encrypt (miễn phí) | Chứng chỉ trả phí |
| Mức xác thực | DV | Có thể gồm DV, OV hoặc EV tùy sản phẩm |
| Xác minh tổ chức | Không cung cấp OV/EV | Có nếu chọn sản phẩm OV/EV |
| Mã hóa HTTPS | Có | Có |
| Hỗ trợ kỹ thuật | Tài liệu và cộng đồng | Tùy nhà cung cấp và gói dịch vụ |
| Gia hạn | Nên tự động hóa | Có thể tự động hóa hoặc quản lý theo quy trình nhà cung cấp |
| Phù hợp với | Website cá nhân, blog, website doanh nghiệp tự quản trị | Tổ chức cần xác minh doanh nghiệp, hỗ trợ hoặc đáp ứng yêu cầu cụ thể |
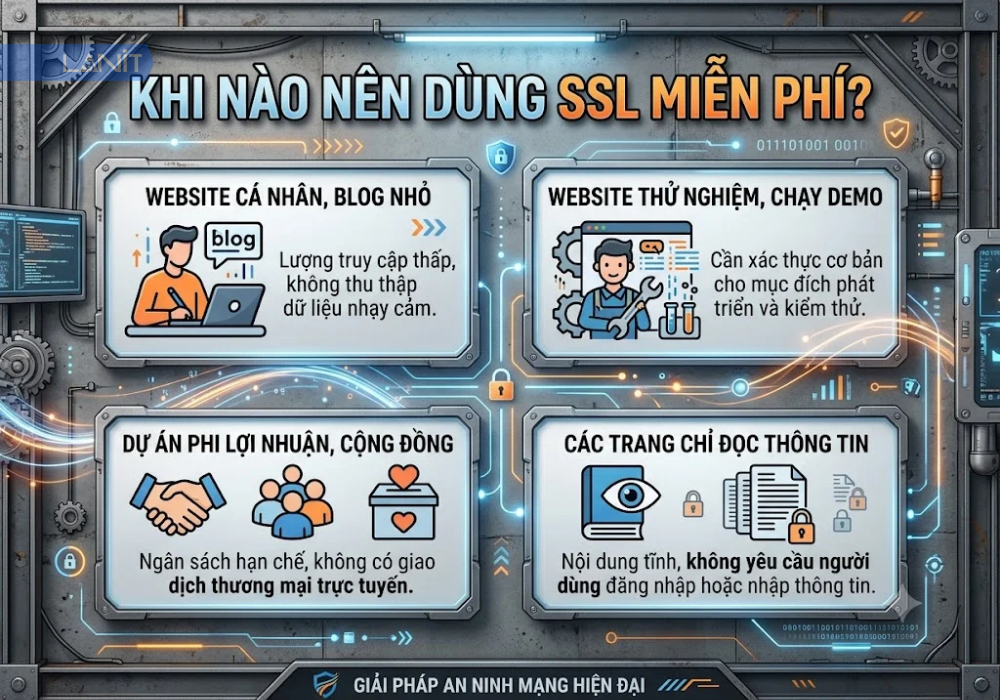
Khi nào nên dùng SSL miễn phí?
Let’s Encrypt phù hợp với phần lớn website chạy trên VPS hoặc Cloud Server do người dùng tự quản trị, nếu chỉ cần xác thực tên miền và triển khai HTTPS. Công cụ như Certbot có thể hỗ trợ cấp chứng chỉ, cấu hình web server và tự động hóa việc gia hạn.
Bạn nên cân nhắc chứng chỉ trả phí khi cần xác minh danh tính tổ chức, có yêu cầu cụ thể từ đối tác hoặc cần dịch vụ hỗ trợ theo hợp đồng. Trước khi mua, hãy kiểm tra rõ sản phẩm có những tính năng nào thay vì cho rằng mọi chứng chỉ trả phí đều tốt hơn chứng chỉ miễn phí.
Cách cài đặt SSL certificate trên VPS và Cloud Server
Có thể cài SSL certificate bằng công cụ tự động như Certbot với Let’s Encrypt hoặc cấu hình thủ công khi sử dụng chứng chỉ từ CA. Hướng dẫn dưới đây áp dụng cho máy chủ Ubuntu chạy Nginx. Các lệnh và đường dẫn cần được điều chỉnh nếu hệ thống của bạn dùng phiên bản khác hoặc có cấu hình riêng.
- Trước khi bắt đầu, cần bảo đảm:
- Tên miền đã trỏ về đúng địa chỉ IP của máy chủ.
- Bạn có quyền quản trị máy chủ bằng tài khoản root hoặc sudo.
- Nginx đã được cài đặt và hoạt động.
- Cổng mạng cần thiết được mở theo phương thức xác minh chứng chỉ. Với quy trình HTTP-01 của Certbot, cổng 80 cần truy cập được từ Internet.
1. Cài SSL certificate free bằng Certbot
Certbot hỗ trợ làm việc với Let’s Encrypt để xin và cài chứng chỉ cho Nginx. Trên Ubuntu, có thể bắt đầu bằng các lệnh sau nếu gói Certbot tương ứng có sẵn trong kho phần mềm của hệ thống:
sudo apt update
sudo apt install certbot python3-certbot-nginx -y
Sau đó, yêu cầu chứng chỉ cho tên miền gốc và tên miền www nếu website sử dụng cả hai:
sudo certbot --nginx -d example.com -d www.example.comThay example.com bằng tên miền thực tế. Certbot sẽ hướng dẫn xác minh tên miền, cấu hình chứng chỉ và lựa chọn chuyển hướng HTTP sang HTTPS nếu phương thức cài đặt hỗ trợ.
Sau khi hoàn tất, hãy truy cập website bằng HTTPS để kiểm tra chứng chỉ, tên miền và khả năng tải trang. Nếu Certbot không tìm thấy cấu hình Nginx phù hợp hoặc xác minh tên miền thất bại, cần kiểm tra DNS, cấu hình máy chủ và khả năng truy cập cổng xác minh trước khi chạy lại.
2. Cài chứng chỉ SSL trả phí từ CA
Với chứng chỉ mua từ CA, bạn thường cần tạo khóa riêng và CSR (Certificate Signing Request). CSR chứa thông tin yêu cầu cấp chứng chỉ và khóa công khai, còn khóa riêng phải được bảo vệ trên máy chủ hoặc hệ thống quản lý khóa của bạn.
Tạo khóa riêng và CSR bằng OpenSSL:
openssl req -new -newkey rsa:2048 -nodes \
  -keyout example.com.key -out example.com.csr
Gửi nội dung tệp example.com.csr cho CA và hoàn tất quy trình xác minh. Sau khi chứng chỉ được cấp, tải về chứng chỉ website cùng chuỗi chứng chỉ trung gian theo hướng dẫn của nhà cung cấp.
Cấu hình Nginx để sử dụng chứng chỉ và khóa riêng tương ứng. Ví dụ:
server {
    listen 443 ssl;
    server_name example.com www.example.com;

    ssl_certificate     /etc/ssl/example/fullchain.crt;
    ssl_certificate_key /etc/ssl/example/example.com.key;
}
Đường dẫn trên chỉ là ví dụ. Tệp fullchain.crt cần chứa chứng chỉ website cùng các chứng chỉ trung gian theo đúng thứ tự mà CA hướng dẫn. Đảm bảo chứng chỉ được cấp cho các tên miền trong server_name và khớp với khóa riêng đang sử dụng.
Bảo vệ khóa riêng bằng quyền truy cập phù hợp, chẳng hạn:
sudo chmod 600 /etc/ssl/example/example.com.keySau khi hoàn tất cấu hình, kiểm tra cú pháp Nginx trước khi áp dụng:
sudo nginx -t
sudo systemctl reload nginx
Không chia sẻ khóa riêng cho người khác hoặc gửi khóa riêng cho CA. Nếu khóa bị lộ, cần xử lý theo quy trình quản lý khóa và chứng chỉ của hệ thống.
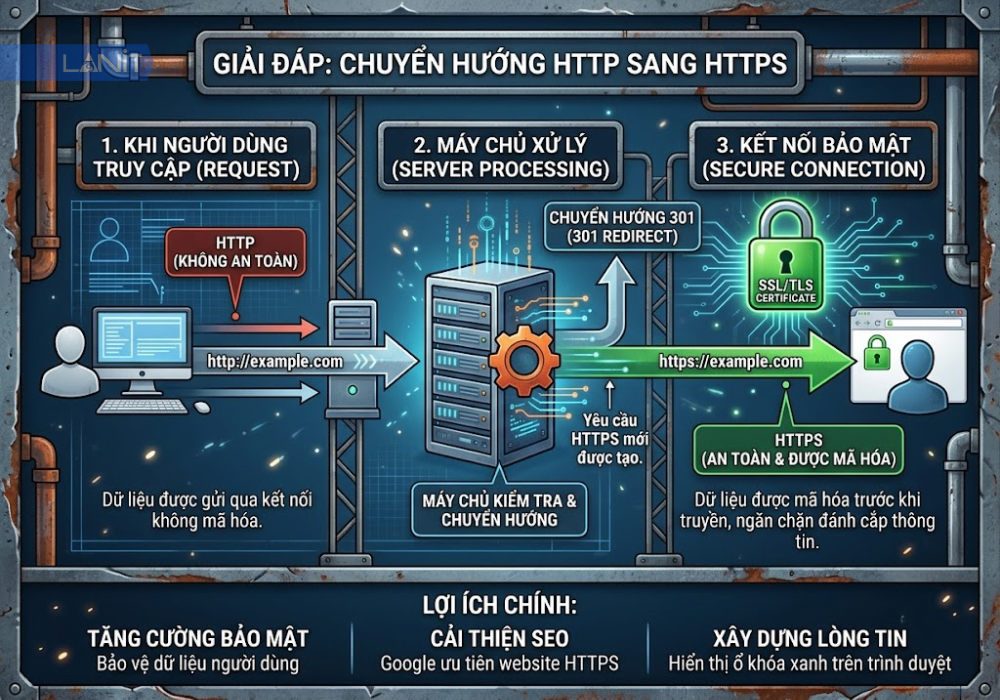
3. Chuyển hướng HTTP sang HTTPS
Sau khi HTTPS hoạt động, bạn có thể cấu hình Nginx chuyển hướng các yêu cầu HTTP sang HTTPS. Ví dụ, trong khối server lắng nghe cổng 80:
server {
    listen 80;
    server_name example.com www.example.com;

    return 301 https://$host$request_uri;
}
Hãy kiểm tra để bảo đảm cả tên miền gốc và www đã được cấu hình chứng chỉ đúng. Sau đó, cập nhật liên kết nội bộ, sitemap và canonical URL sang HTTPS nếu cần, đồng thời kiểm tra các tài nguyên bên ngoài để tránh lỗi mixed content.
Gia hạn và xử lý lỗi SSL thường gặp
SSL certificate có thời hạn hiệu lực nên cần được gia hạn hoặc cấp lại theo lịch phù hợp. Nếu chứng chỉ hết hạn, sai tên miền hoặc chuỗi chứng chỉ không đầy đủ, trình duyệt có thể cảnh báo và ngăn người dùng truy cập an toàn.
Theo quy định của CA/Browser Forum, từ ngày 15/3/2026, chứng chỉ TLS công khai mới được cấp có thời hạn tối đa 200 ngày. Mức tối đa dự kiến giảm xuống 100 ngày từ 15/3/2027 và 47 ngày từ 15/3/2029. Đây là thời hạn tối đa theo quy định, không có nghĩa mọi chứng chỉ đều có hiệu lực đúng bằng số ngày đó.
Let’s Encrypt hiện cấp chứng chỉ mặc định có hiệu lực 90 ngày và đã công bố kế hoạch chuyển dần sang thời hạn ngắn hơn. Vì vậy, việc tự động hóa cấp lại và gia hạn chứng chỉ là cách phù hợp hơn so với phụ thuộc vào thao tác thủ công.
Nếu dùng Certbot, bạn có thể kiểm tra thử quy trình gia hạn bằng lệnh:
sudo certbot renew --dry-runCó thể kiểm tra lịch chạy tự động bằng:
systemctl list-timers | grep certbotTên timer và cách triển khai có thể khác tùy phương thức cài đặt. Nếu không thấy timer tương ứng, hãy kiểm tra hướng dẫn cài đặt Certbot đang sử dụng và bảo đảm cơ chế gia hạn thực sự được kích hoạt.
Với chứng chỉ trả phí, hãy kiểm tra ngày hết hạn, lịch cấp lại và khả năng tự động hóa từ nhà cung cấp. Không nên chỉ dựa vào thời hạn gói mua theo năm để suy ra thời hạn hiệu lực của một tệp chứng chỉ riêng lẻ.
Các lỗi SSL thường gặp và cách xử lý
| Lỗi hoặc cảnh báo | Nguyên nhân thường gặp | Cách xử lý |
| NET::ERR_CERT_DATE_INVALID | Chứng chỉ hết hạn, chưa có hiệu lực hoặc thời gian hệ thống sai | Kiểm tra thời hạn, đồng hồ hệ thống và cấp lại chứng chỉ khi cần |
| NET::ERR_CERT_AUTHORITY_INVALID | Chuỗi chứng chỉ không được tin cậy hoặc thiếu chứng chỉ trung gian | Kiểm tra CA và cấu hình đúng chuỗi chứng chỉ |
| NET::ERR_CERT_COMMON_NAME_INVALID | Tên miền truy cập không nằm trong chứng chỉ | Cấp chứng chỉ có đúng tên miền cần sử dụng |
| Cảnh báo mixed content | Trang HTTPS vẫn tải một số tài nguyên qua HTTP | Chuyển tài nguyên sang HTTPS và kiểm tra Console của trình duyệt |
| Certbot gia hạn thất bại | DNS sai, cổng xác minh không truy cập được hoặc cấu hình web server thay đổi | Kiểm tra DNS, phương thức xác minh, cấu hình Nginx và kết quả lệnh gia hạn thử |
Checklist kiểm tra SSL sau khi cài đặt
Sau khi cài SSL certificate, hãy kiểm tra lần lượt các mục sau:
- Truy cập tên miền bằng HTTPS và xác nhận trang tải bình thường.
- Kiểm tra chứng chỉ có đúng tên miền, đơn vị cấp và thời hạn hiệu lực.
- Dùng công cụ như SSL Labs Server Test để kiểm tra chuỗi chứng chỉ và cấu hình TLS.
- Mở các trang quan trọng, kiểm tra Console để phát hiện tài nguyên mixed content.
- Chạy thử quy trình gia hạn hoặc xác nhận lịch tự động đã được thiết lập và hoạt động.
Hoàn thành các bước này giúp phát hiện sớm lỗi cấu hình, nhưng vẫn cần theo dõi máy chủ và cập nhật phần mềm định kỳ để duy trì an toàn cho website.
Câu hỏi thường gặp về SSL certificate
SSL và TLS khác nhau không?
Có. SSL là giao thức cũ, còn TLS là giao thức kế nhiệm đang được sử dụng để bảo vệ kết nối HTTPS. Thuật ngữ SSL certificate vẫn phổ biến, nhưng chứng chỉ website hiện nay được dùng trong cơ chế TLS.
SSL certificate free có an toàn không?
Có, nếu chứng chỉ được cấp hợp lệ và máy chủ được cấu hình đúng. Let’s Encrypt cung cấp chứng chỉ DV miễn phí với khả năng bảo vệ kết nối HTTPS. Chứng chỉ miễn phí không thay thế các biện pháp bảo mật ứng dụng, máy chủ và dữ liệu.
Chứng chỉ SSL có hiệu lực bao lâu?
Thời hạn tùy thuộc CA và loại chứng chỉ. Let’s Encrypt hiện cấp chứng chỉ mặc định 90 ngày. Với chứng chỉ TLS công khai, thời hạn tối đa theo quy định hiện hành là 200 ngày từ ngày 15/3/2026 và sẽ tiếp tục giảm theo lộ trình của CA/Browser Forum. Vì vậy, nên tự động hóa việc cấp lại và gia hạn.
Một SSL certificate có dùng cho nhiều tên miền được không?
Có, nếu chứng chỉ hỗ trợ phạm vi tên miền cần bảo vệ. Single Domain dành cho một tên miền theo nội dung chứng chỉ, Wildcard phù hợp với các subdomain trong phạm vi được hỗ trợ, còn Multi-domain (SAN) có thể bảo vệ nhiều tên miền được liệt kê.
SSL có làm website chậm đi không?
TLS có thêm bước thiết lập kết nối, nhưng tác động thường không đáng kể trên hệ thống được cấu hình phù hợp. Tốc độ website còn phụ thuộc máy chủ, mạng, bộ nhớ đệm, ứng dụng và cách tối ưu tài nguyên. HTTPS cũng cho phép sử dụng các tính năng web hiện đại như HTTP/2 khi hạ tầng đáp ứng điều kiện tương ứng.
Kết luận
SSL certificate là thành phần cần thiết để triển khai HTTPS và bảo vệ dữ liệu trong quá trình truyền giữa trình duyệt với máy chủ. Khi lựa chọn, hãy căn cứ vào nhu cầu xác thực, số lượng tên miền và yêu cầu vận hành thay vì mặc định chứng chỉ trả phí luôn an toàn hơn loại miễn phí. Với nhiều website tự quản trị, SSL certificate free từ Let’s Encrypt là lựa chọn phù hợp nếu được cấu hình và tự động gia hạn đúng cách.
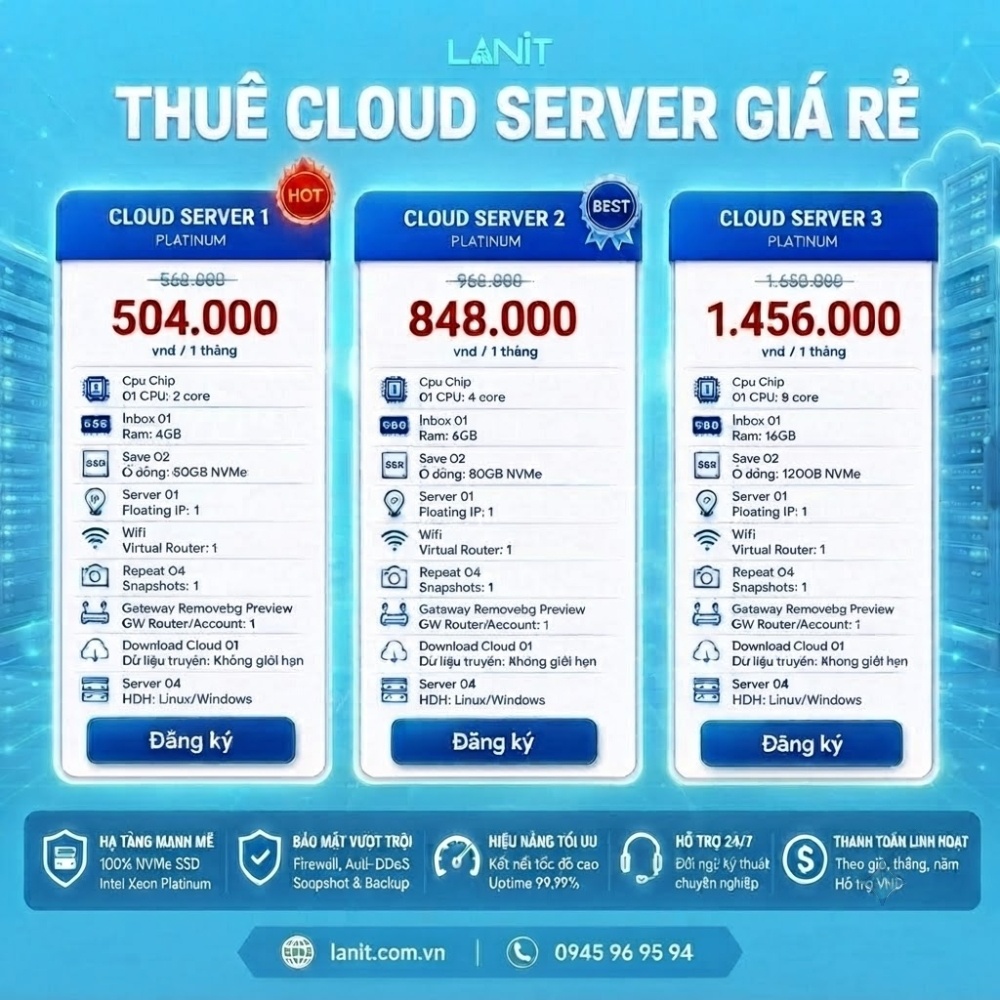
Nếu bạn đang cần hạ tầng để triển khai website, có thể tham khảo dịch vụ VPS Việt Nam hoặc Cloud Server giá rẻ của LANIT để lựa chọn theo cấu hình và nhu cầu sử dụng thực tế.