Docker giúp triển khai ứng dụng linh hoạt, nhưng việc lưu trữ dữ liệu vẫn cần được thiết kế phù hợp với vòng đời container. Object Storage cho Docker là giải pháp hữu ích khi cần lưu file upload, media, log hoặc bản backup trên một hệ thống lưu trữ có thể truy cập qua API. Thay vì thay thế Docker volume, Object Storage bổ sung một lớp lưu trữ bên ngoài, giúp tách dữ liệu khỏi máy chủ chạy ứng dụng và thuận tiện hơn khi cần sao lưu, chia sẻ hoặc mở rộng hệ thống.
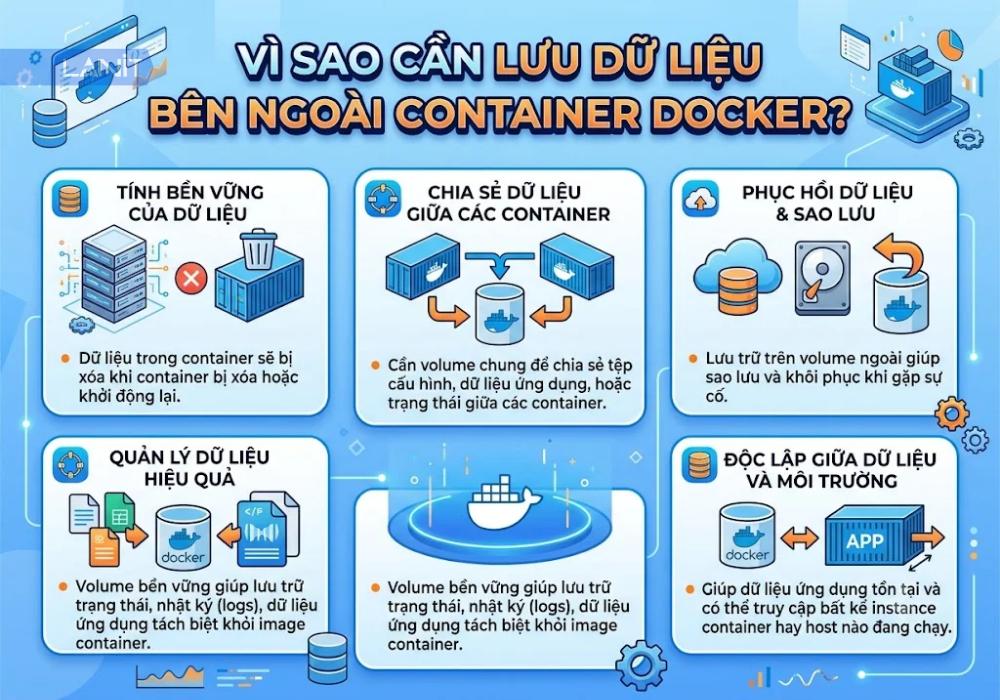
Vì sao cần lưu dữ liệu bên ngoài container Docker?
Container Docker có thể được tạo mới, thay thế hoặc xóa trong quá trình cập nhật ứng dụng và xử lý sự cố. Nếu dữ liệu chỉ nằm trong lớp filesystem có thể ghi của container, dữ liệu đó sẽ mất khi container bị xóa.
Docker volume và bind mount giúp dữ liệu tồn tại độc lập với vòng đời container. Tuy nhiên, dữ liệu vẫn có thể nằm trên ổ đĩa của máy chủ Docker. Nếu VPS gặp sự cố phần cứng, ổ đĩa đầy hoặc máy chủ không thể truy cập, ứng dụng có thể bị ảnh hưởng.
Đây là lúc Object Storage phát huy tác dụng, đặc biệt trong ba tình huống:
- Lưu file upload: Đưa ảnh, video và tài liệu người dùng tải lên ra khỏi ổ đĩa của container.
- Sao lưu dữ liệu: Lưu bản backup ở một hệ thống tách biệt với máy chủ chứa dữ liệu gốc.
- Lưu image của Docker Registry: Sử dụng Object Storage làm backend lưu trữ các lớp image khi triển khai registry riêng.
Tùy nhu cầu, bạn có thể kết hợp Docker volume với Object Storage để vừa duy trì hiệu suất truy cập dữ liệu cục bộ, vừa có thêm phương án lưu trữ và phục hồi.
Object Storage khác Docker volume và bind mount như thế nào?
Docker volume, bind mount và Object Storage đều có thể tham gia vào kiến trúc lưu trữ của ứng dụng container, nhưng cách hoạt động và mục đích sử dụng khác nhau.
| Tiêu chí | Docker volume | Bind mount | Object Storage |
| Cách truy cập | Qua filesystem trong container | Qua filesystem trong container | Qua API, thường là S3 API |
| Vị trí dữ liệu | Thường trên máy chủ Docker | Một đường dẫn trên máy chủ Docker | Trên hệ thống Object Storage |
| Vòng đời | Độc lập với container sử dụng volume | Độc lập với container, phụ thuộc đường dẫn trên host | Độc lập với container và máy chủ ứng dụng |
| Chia sẻ dữ liệu | Có thể chia sẻ giữa các container phù hợp | Có thể chia sẻ đường dẫn giữa host và container | Có thể truy cập từ nhiều máy được cấp quyền |
| Phù hợp với | Dữ liệu ứng dụng, dữ liệu cần đọc/ghi trực tiếp | Mã nguồn, cấu hình, thư mục trên host | File upload, media, log, bản backup, object và artifact |
1. Docker volume và bind mount lưu dữ liệu như thế nào?
Docker volume là cơ chế lưu trữ được Docker quản lý. Dữ liệu trong volume vẫn tồn tại khi container sử dụng nó bị xóa, miễn là volume không bị xóa riêng.
Bind mount liên kết một đường dẫn trên máy chủ với một đường dẫn bên trong container. Cách này phù hợp khi cần chia sẻ tệp giữa ứng dụng và máy chủ, chẳng hạn thư mục mã nguồn, tệp cấu hình hoặc dữ liệu cần được truy cập trực tiếp từ host.
Cả hai đều phù hợp với dữ liệu cần thao tác như tệp và thư mục thông thường. Với database hoặc ứng dụng ghi dữ liệu liên tục, volume thường là lựa chọn phù hợp để duy trì khả năng đọc/ghi filesystem với độ trễ thấp.
2. Object Storage lưu trữ và cung cấp dữ liệu qua API ra sao?
Object Storage lưu dữ liệu dưới dạng các object, thường gồm nội dung, metadata và khóa định danh trong một bucket. Ứng dụng tương tác với dữ liệu thông qua API thay vì trực tiếp đọc và ghi tệp như trên ổ đĩa.
Với dịch vụ hỗ trợ S3 API, ứng dụng hoặc công cụ backup có thể sử dụng endpoint, bucket và thông tin xác thực để tải dữ liệu lên hoặc tải dữ liệu xuống. Cách tích hợp cụ thể phụ thuộc vào SDK, công cụ và mức độ tương thích của nhà cung cấp.
Object Storage phù hợp với dữ liệu không cần thao tác filesystem POSIX liên tục. Đây không phải lựa chọn thay thế trực tiếp cho volume chứa dữ liệu đang được database sử dụng.
Khi nào nên sử dụng Object Storage cho Docker?
Không phải ứng dụng Docker nào cũng cần Object Storage ngay từ đầu. Nếu hệ thống chỉ có một container, ít dữ liệu và đã có quy trình backup phù hợp, volume trên VPS có thể đáp ứng nhu cầu hiện tại.
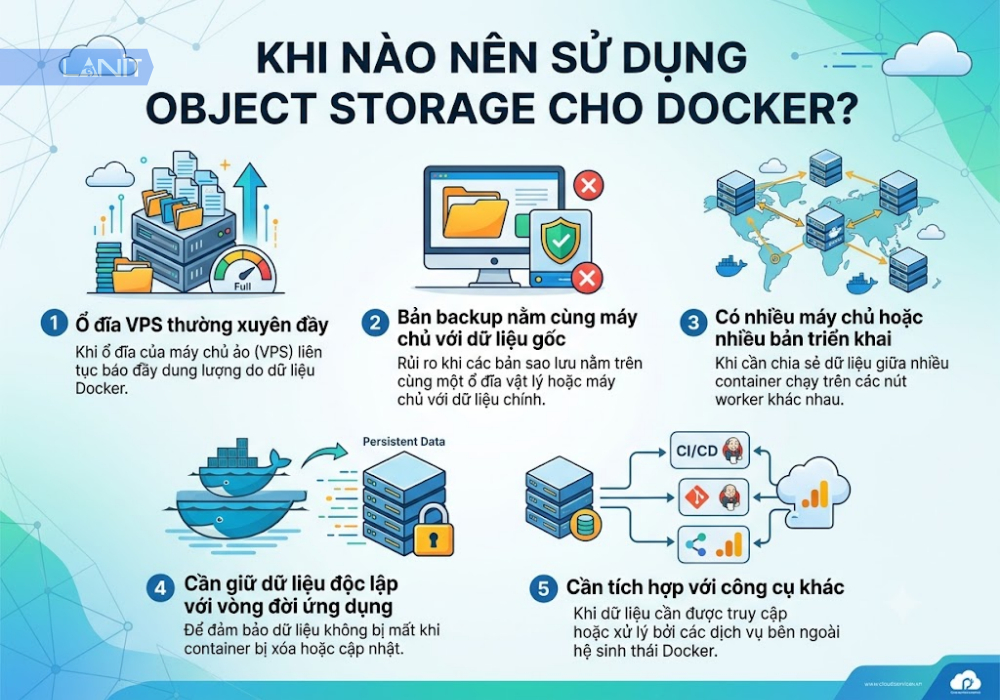
Bạn nên cân nhắc bổ sung Object Storage khi gặp những tình huống sau:
- Ổ đĩa VPS thường xuyên đầy: File upload, ảnh, video hoặc log tăng nhanh và chiếm nhiều dung lượng dành cho ứng dụng.
- Bản backup nằm cùng máy chủ với dữ liệu gốc: Khi VPS gặp sự cố nghiêm trọng, cả dữ liệu đang chạy và bản backup có thể bị ảnh hưởng.
- Có nhiều máy chủ hoặc nhiều bản triển khai: Các ứng dụng cần truy cập cùng một kho file thông qua API và cơ chế phân quyền.
- Cần giữ dữ liệu độc lập với vòng đời ứng dụng: Việc thay container, cập nhật image hoặc chuyển sang máy chủ khác không nên làm mất các file đã lưu.
- Cần tích hợp với công cụ khác: Hệ thống backup, xử lý media hoặc pipeline dữ liệu cần một nơi lưu trữ có thể truy cập qua API.
Điều quan trọng là xác định đúng loại dữ liệu cần chuyển. Không nhất thiết phải đưa toàn bộ dữ liệu của ứng dụng lên Object Storage; có thể giữ dữ liệu cần truy cập nhanh trong volume và chuyển các file phù hợp sang bucket.
Ba cách sử dụng Object Storage trong hệ thống Docker
Object Storage có thể phục vụ nhiều thành phần của hệ thống Docker. Cách tích hợp phụ thuộc vào loại dữ liệu, yêu cầu truy cập và khả năng hỗ trợ S3 API của ứng dụng.
1. Lưu file upload, media và log qua S3 API
Với ứng dụng web chạy trong container, file upload thường được lưu vào một thư mục trên filesystem. Khi số lượng ảnh, video và tài liệu tăng lên, ổ đĩa của VPS có thể nhanh chóng bị chiếm dụng.
Một phương án khác là tích hợp ứng dụng với Object Storage thông qua SDK hoặc API tương thích S3. Khi người dùng tải tệp lên, ứng dụng gửi object tới bucket và lưu lại khóa object hoặc URL tham chiếu trong database.
Cách triển khai này giúp tách file khỏi vòng đời container và thuận tiện hơn khi mở rộng ứng dụng sang nhiều máy chủ. Nếu cần phân phối file công khai, có thể kết hợp CDN hoặc cơ chế URL truy cập phù hợp.
Đối với log, ứng dụng có thể gửi log tới hệ thống tập trung hoặc sử dụng công cụ để gom, nén và chuyển log định kỳ lên Object Storage. Không nên mặc định ghi từng dòng log trực tiếp lên S3 như ghi vào một tệp thông thường.
2. Lưu bản backup volume và dữ liệu database
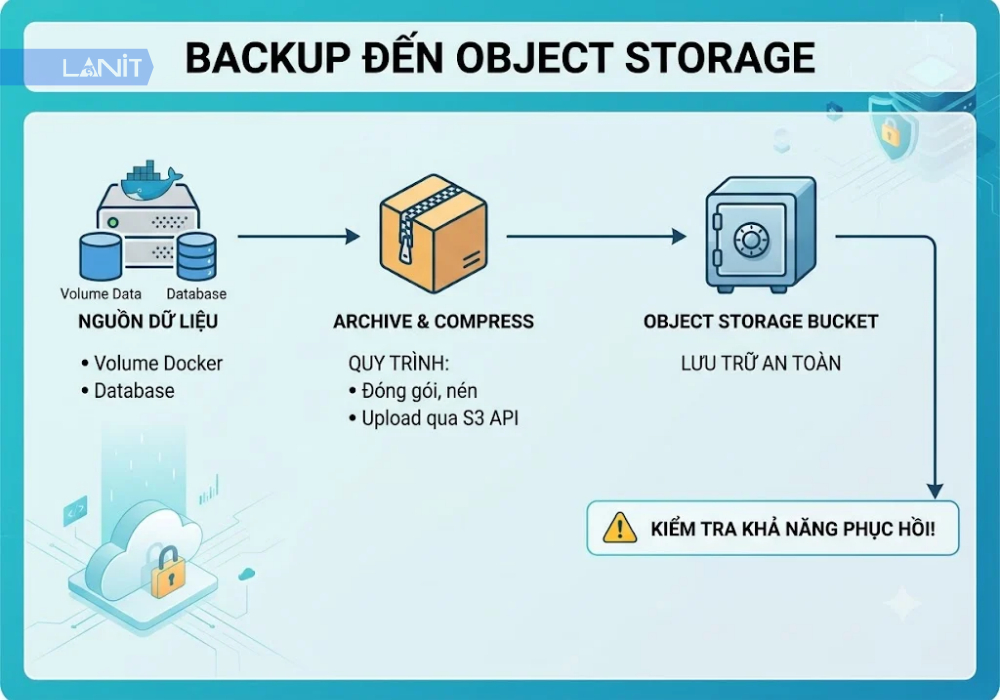
Object Storage có thể giữ bản backup của volume Docker ở bên ngoài máy chủ chạy ứng dụng. Quy trình phổ biến là đóng gói dữ liệu, nén nếu cần, sau đó upload tệp backup lên bucket thông qua S3 API.
Với dữ liệu tệp thông thường, có thể sử dụng công cụ như tar để tạo archive. Với database, cần sử dụng phương pháp backup phù hợp với hệ quản trị dữ liệu, chẳng hạn công cụ dump hoặc cơ chế backup nhất quán do database hỗ trợ.
Cần phân biệt rõ hai thao tác: đưa bản backup lên Object Storage không đồng nghĩa dữ liệu đã có thể khôi phục thành công. Bạn vẫn cần kiểm tra tính toàn vẹn của tệp, quyền truy cập và khả năng phục hồi trong môi trường thử nghiệm.
3. Sử dụng Object Storage làm backend cho Docker Registry
Docker Registry tự triển khai cho phép tổ chức quản lý image trong hệ thống riêng. Thay vì lưu toàn bộ dữ liệu registry trên filesystem của máy chủ, bạn có thể cấu hình một backend Object Storage được registry hỗ trợ.
Với Docker Distribution Registry, backend S3 có thể được cấu hình thông qua các tham số như:
- Bucket: Tên bucket dùng để lưu dữ liệu registry. Bucket cần được tạo trước nếu hệ thống không tự tạo.
- Region: Region được cấu hình theo yêu cầu của backend và nhà cung cấp.
- Region endpoint hoặc endpoint tùy chỉnh: Địa chỉ dịch vụ Object Storage, đặc biệt cần thiết với nhà cung cấp S3-compatible không phải AWS.
- Thông tin xác thực: Access key và secret key có quyền phù hợp với bucket.
- Root directory hoặc prefix: Đường dẫn logic để phân tách dữ liệu registry nếu cần.
Cấu hình thực tế phụ thuộc phiên bản registry và tài liệu của backend đang sử dụng. Trước khi đưa vào production, nên thử nghiệm đầy đủ thao tác push, pull và xóa image, đồng thời xác nhận các yêu cầu tương thích của dịch vụ lưu trữ.
>>>> Đọc thêm bài viết: Object Storage lưu log hệ thống: Cách triển khai và quản lý
Có nên mount bucket S3 thành thư mục trong container?
Một số công cụ như s3fs có thể tạo lớp filesystem để truy cập bucket S3 theo cách gần giống thư mục thông thường. Cách làm này có thể hữu ích với ứng dụng cũ chỉ hỗ trợ thao tác tệp, nhưng không nên mặc định xem đây là giải pháp thay thế Docker volume.
Object Storage và filesystem truyền thống có mô hình hoạt động khác nhau. Những thao tác như ghi tệp nhỏ liên tục, khóa tệp, đổi tên hoặc cập nhật dữ liệu tại chỗ có thể không có hành vi và hiệu suất giống ổ đĩa cục bộ. Việc mount còn có thể phát sinh độ trễ mạng, vấn đề cache và giới hạn khi xử lý đồng thời.
Vì vậy, nên lựa chọn theo thứ tự ưu tiên:
- Dùng S3 API hoặc SDK: Phù hợp khi ứng dụng có thể tích hợp trực tiếp với Object Storage.
- Dùng công cụ đồng bộ: Phù hợp với file backup, log hoặc dữ liệu cần chuyển theo lịch.
- Mount bucket khi thật sự cần thiết: Chỉ nên áp dụng sau khi kiểm tra hành vi đọc/ghi, độ trễ và khả năng tương thích của ứng dụng.
Đặc biệt, không nên dùng bucket được mount qua s3fs làm nơi lưu trực tiếp các tệp dữ liệu đang hoạt động của database nếu chưa có kiến trúc được kiểm chứng cho mục đích đó.
Hướng dẫn backup Docker volume lên S3 bằng Docker Compose
Ví dụ dưới đây minh họa cách sao lưu một volume chứa tệp thông thường thành file nén, sau đó upload lên bucket S3-compatible. Container backup chỉ đọc volume nguồn, giúp hạn chế nguy cơ vô tình sửa dữ liệu gốc.
Ví dụ giả định bạn đã có Docker Compose và một named volume tên app_data. Nếu volume hiện tại có tên khác, hãy thay bằng tên thực tế. Cần chuẩn bị sẵn bucket, endpoint và Access Key/Secret Key có quyền ghi vào vị trí lưu backup.
1. Chuẩn bị bucket và thông tin xác thực
Tạo bucket trên dịch vụ Object Storage trước khi chạy ví dụ. Sau đó chuẩn bị các thông tin:
- S3_BUCKET: Tên bucket lưu bản backup.
- S3_ENDPOINT: Endpoint của dịch vụ S3-compatible.
- AWS_DEFAULT_REGION: Region theo yêu cầu của nhà cung cấp.
- AWS_ACCESS_KEY_ID: Access Key được cấp cho tác vụ backup.
- AWS_SECRET_ACCESS_KEY: Secret Key tương ứng.
Không sử dụng tài khoản quản trị toàn quyền nếu chỉ cần upload backup. Nên cấp quyền tối thiểu trên bucket hoặc prefix cần thiết.
2. Khai báo container backup trong file Compose
Thêm service sau vào file compose.yaml. Ví dụ sử dụng Alpine để cài tar và AWS CLI khi chạy. Với hệ thống sử dụng thường xuyên, nên xây dựng image backup riêng để đóng gói sẵn công cụ, tránh cài đặt lại ở mỗi lần chạy.
services:
  backup:
    image: alpine:3.20
    entrypoint: ["/bin/sh", "-c"]
    command:
      - |
        set -eu
        apk add --no-cache tar aws-cli
        BACKUP_FILE="/tmp/app-data-$$(date +%Y%m%d-%H%M%S).tar.gz"
        tar -czf "$$BACKUP_FILE" -C /source .
        aws --endpoint-url "$$S3_ENDPOINT" \
          s3 cp "$$BACKUP_FILE" \
          "s3://$$S3_BUCKET/docker-backups/$$(basename "$$BACKUP_FILE")"
        echo "Backup uploaded successfully"
    environment:
      AWS_ACCESS_KEY_ID: ${AWS_ACCESS_KEY_ID:?Set AWS_ACCESS_KEY_ID}
      AWS_SECRET_ACCESS_KEY: ${AWS_SECRET_ACCESS_KEY:?Set AWS_SECRET_ACCESS_KEY}
      AWS_DEFAULT_REGION: ${AWS_DEFAULT_REGION:-us-east-1}
      S3_ENDPOINT: ${S3_ENDPOINT:?Set S3_ENDPOINT}
      S3_BUCKET: ${S3_BUCKET:?Set S3_BUCKET}
    volumes:
      - app_data:/source:ro

volumes:
  app_data:
    external: true
Đoạn cấu hình trên sử dụng một volume có sẵn tên app_data. Khai báo external: true có nghĩa Docker Compose sẽ sử dụng volume đã tồn tại thay vì tự quản lý việc tạo volume đó. Nếu volume được tạo bởi một project Compose khác, hãy xác định đúng tên thực tế trước khi chạy.
Các biến môi trường có thể được cung cấp từ môi trường triển khai hoặc file .env được bảo vệ quyền truy cập. Không commit file chứa secret vào Git. Với môi trường production, nên ưu tiên cơ chế quản lý secret phù hợp thay vì coi biến môi trường là nơi lưu thông tin xác thực an toàn tuyệt đối.
Chạy tác vụ backup bằng lệnh:
docker compose run --rm backupContainer sẽ đọc dữ liệu từ /source, tạo archive .tar.gz trong thư mục tạm và dùng AWS CLI upload lên bucket thông qua endpoint đã cấu hình. AWS CLI hỗ trợ chỉ định endpoint riêng bằng tham số –endpoint-url; tuy nhiên, khả năng tương thích còn phụ thuộc dịch vụ S3-compatible cụ thể.
Lưu ý: Đây là ví dụ minh họa cho volume chứa tệp thông thường, không phải quy trình backup nhất quán cho database đang hoạt động. Trong production, nên đóng gói sẵn công cụ trong image, giới hạn dung lượng tệp tạm, thiết lập lịch chạy và bổ sung xử lý lỗi, retry cũng như ghi log.
3. Kiểm tra bản backup và thử khôi phục
Sau khi lệnh chạy hoàn tất, hãy kiểm tra object đã xuất hiện trong bucket. Có thể dùng AWS CLI để liệt kê các bản backup:
aws --endpoint-url "$S3_ENDPOINT" \
  s3 ls "s3://$S3_BUCKET/docker-backups/"
Tiếp theo, tải một bản backup về môi trường thử nghiệm, kiểm tra archive và giải nén vào thư mục riêng:
tar -tzf app-data-backup.tar.gz
mkdir -p restore-test
tar -xzf app-data-backup.tar.gz -C restore-test
Thay app-data-backup.tar.gz bằng tệp đã tải về. Đối chiếu các tệp được khôi phục với dữ liệu nguồn và kiểm tra ứng dụng có thể sử dụng dữ liệu đó hay không.
Một quy trình backup đáng tin cậy cần có ít nhất ba bước: tạo bản sao, xác minh bản sao và thử khôi phục. Nếu dữ liệu quan trọng, hãy bổ sung lịch backup, chính sách lưu giữ nhiều phiên bản, cảnh báo khi tác vụ thất bại và bản sao tách biệt khỏi máy chủ nguồn.
Những lưu ý bảo mật khi kết nối Docker với Object Storage
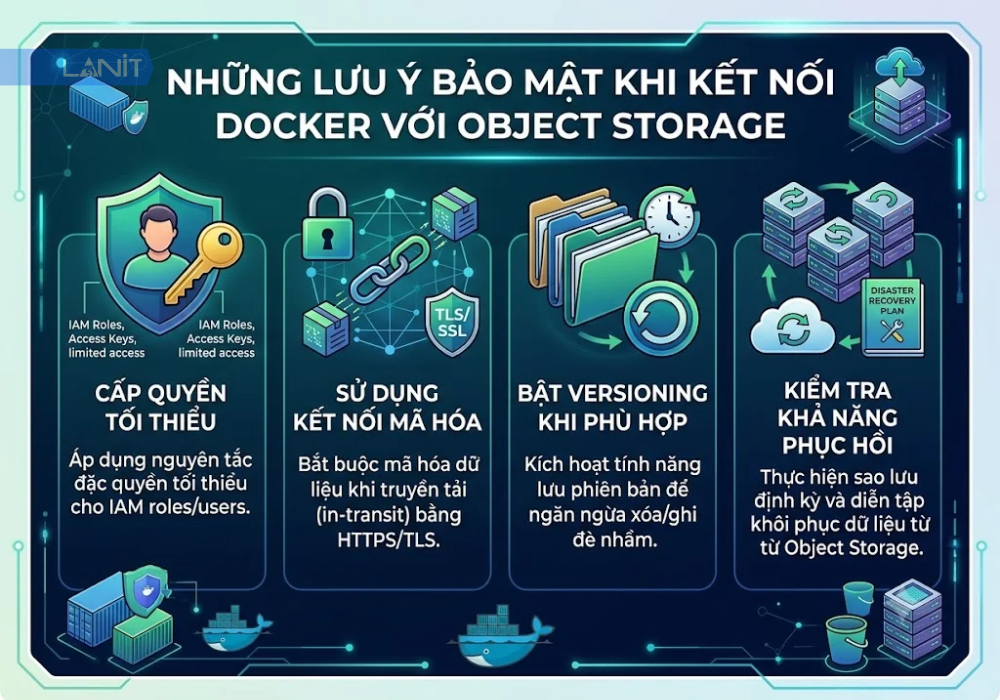
Kết nối Docker với Object Storage cần được kiểm soát cả thông tin xác thực lẫn quyền truy cập dữ liệu.
Bảo vệ Access Key và Secret Key: Không ghi trực tiếp vào Dockerfile, image, mã nguồn hoặc log. Ưu tiên Docker secrets hoặc hệ thống quản lý secret tương ứng với môi trường triển khai.
- Cấp quyền tối thiểu: Tạo thông tin xác thực riêng cho từng ứng dụng hoặc tác vụ backup. Chỉ cấp quyền đọc, ghi hoặc xóa khi thực sự cần thiết.
- Sử dụng kết nối mã hóa: Ưu tiên HTTPS/TLS khi giao tiếp với endpoint Object Storage và xác minh chứng chỉ đúng cách.
- Bật versioning khi phù hợp: Versioning có thể hỗ trợ khôi phục phiên bản trước khi object bị ghi đè hoặc xóa, nhưng cần kiểm tra chi phí lưu giữ và cách cấu hình.
- Kiểm tra khả năng phục hồi: Thử khôi phục định kỳ, bảo vệ thông tin xác thực dùng để phục hồi và cân nhắc một bản sao độc lập cho dữ liệu quan trọng.
Không nên xem việc bật mã hóa hoặc versioning là đủ để bảo vệ dữ liệu. Phân quyền, giám sát, chính sách lưu giữ và quy trình khôi phục vẫn cần được thiết kế phù hợp với mức độ quan trọng của hệ thống.
Nên tự dựng Object Storage hay thuê dịch vụ?
Tự triển khai Object Storage giúp đội ngũ chủ động hơn trong việc kiểm soát hạ tầng, nhưng đồng thời phải chịu trách nhiệm vận hành và bảo vệ dữ liệu. Thuê dịch vụ có thể giảm khối lượng công việc quản trị hệ thống lưu trữ, đặc biệt với đội ngũ không muốn tự xây dựng toàn bộ hạ tầng.
| Tiêu chí | Tự dựng Object Storage | Thuê dịch vụ Object Storage |
| Vận hành | Tự quản lý máy chủ, phần mềm và giám sát | Nhà cung cấp đảm nhiệm phần hạ tầng theo phạm vi dịch vụ |
| Nhân lực | Cần người có chuyên môn triển khai và xử lý sự cố | Giảm công việc quản trị hạ tầng, vẫn cần quản lý dữ liệu và quyền truy cập |
| Mở rộng | Tự thiết kế và bổ sung tài nguyên | Phụ thuộc khả năng mở rộng của dịch vụ |
| Bảo vệ dữ liệu | Tự xây dựng chính sách sao lưu, dự phòng và phục hồi | Cần xác minh các tính năng và cam kết cụ thể của nhà cung cấp |
| Chi phí | Gồm phần cứng, vận hành, điện, mạng và nhân sự | Gồm phí dịch vụ và các chi phí liên quan theo chính sách nhà cung cấp |
Một số giải pháp mã nguồn mở như MinIO từng được sử dụng để tự triển khai Object Storage tương thích S3. Tuy nhiên, lựa chọn công nghệ cần dựa trên tình trạng dự án, phiên bản, yêu cầu vận hành và khả năng hỗ trợ hiện hành; không nên mặc định rằng tự dựng luôn rẻ hơn hoặc dễ quản lý hơn thuê dịch vụ.
Nếu hệ thống đang chạy production, việc thuê dịch vụ là phương án đáng cân nhắc khi đội ngũ muốn giảm gánh nặng vận hành hạ tầng lưu trữ. Ngược lại, tự dựng có thể phù hợp với môi trường thử nghiệm hoặc tổ chức có đủ năng lực quản trị, giám sát và phục hồi dữ liệu.
Nếu bạn cần một nơi lưu trữ file upload, log hoặc bản backup cho hệ thống Docker mà không muốn tự vận hành toàn bộ hạ tầng Object Storage, có thể tham khảo dịch vụ thuê S3 Object Storage của LANIT. Trước khi triển khai production, hãy đối chiếu khả năng tương thích S3 API, chính sách bảo vệ dữ liệu và điều kiện dịch vụ với nhu cầu thực tế của hệ thống.
Câu hỏi thường gặp về Object Storage cho Docker
Docker có thể dùng S3 làm volume trực tiếp không?
Không theo cơ chế Docker volume thông thường. Docker volume cung cấp dữ liệu qua filesystem, trong khi S3 cung cấp object qua API. Muốn truy cập bucket như thư mục, bạn cần một lớp trung gian hoặc công cụ mount, nhưng không nên mặc định cách này tương đương ổ đĩa cục bộ.
Docker Registry có hỗ trợ lưu image trên S3 không?
Có. Docker Distribution Registry hỗ trợ cấu hình S3 làm backend lưu trữ. Bạn cần thiết lập bucket, region, thông tin xác thực và endpoint phù hợp nếu dùng nhà cung cấp S3-compatible khác AWS. Hãy kiểm tra tài liệu của phiên bản registry đang sử dụng.
Xóa container có làm mất dữ liệu không?
Dữ liệu chỉ nằm trong lớp filesystem có thể ghi của container sẽ mất khi container bị xóa. Dữ liệu lưu trong volume hoặc bind mount có thể tồn tại độc lập với container, trừ khi bị xóa riêng. Object đã upload thành công lên bucket cũng tồn tại độc lập với container tạo ra nó, theo chính sách lưu trữ của dịch vụ.
Có thể backup volume khi container đang chạy không?
Có thể trong một số trường hợp, nhưng kết quả phụ thuộc loại dữ liệu. Với tệp thông thường, cần xem xét việc ứng dụng có đang ghi vào tệp trong lúc sao lưu hay không. Với database, nên dùng công cụ backup nhất quán do hệ quản trị hỗ trợ thay vì sao chép trực tiếp các tệp dữ liệu đang hoạt động.
S3-compatible có dùng được với Docker Registry và công cụ backup không?
Có thể, nếu dịch vụ đáp ứng các API và tính năng mà phiên bản registry hoặc công cụ backup yêu cầu. Khả năng tương thích không được bảo đảm tuyệt đối chỉ vì dịch vụ công bố hỗ trợ S3 API. Nên thử nghiệm các thao tác upload, download, liệt kê, xóa và khôi phục trước khi triển khai chính thức.
Object Storage cho Docker phù hợp khi cần lưu file upload, media, log, bản backup hoặc dữ liệu image registry bên ngoài filesystem của container. Docker volume và bind mount vẫn là lựa chọn quan trọng cho dữ liệu cần thao tác trực tiếp như tệp và thư mục, còn Object Storage bổ sung khả năng lưu trữ và truy cập qua API.
Khi triển khai, hãy chọn đúng loại dữ liệu, sử dụng công cụ tích hợp phù hợp, bảo vệ thông tin xác thực và kiểm tra khả năng khôi phục thay vì chỉ xác nhận upload thành công. Nếu muốn giảm phần việc tự vận hành hạ tầng lưu trữ, bạn có thể tìm hiểu thêm dịch vụ S3 Object Storage của LANIT để đánh giá mức độ phù hợp với kiến trúc Docker của mình.